La Gazzetta ufficiale dell’UE del 20 novembre 2024 ha pubblicato il Cyber Resilience Act (CRA o Regolamento sulla ciberresilienza), cioè, il regolamento 2024/2847 del 23 ottobre 2024 dell’Unione Europea.
Questo è un altro passo importante nel quadro normativo dell’UE sulla cibersicurezza, basato sul Cyber Security Act e sulla direttiva NIS 2. In questa puntata forniamo una panoramica generale; i dettagli saranno analizzati nelle edizioni future. Per una ricognizione degli strumenti normativi sulla cibersicurezza, si rinvia all’Alert del 10 ottobre 2024.
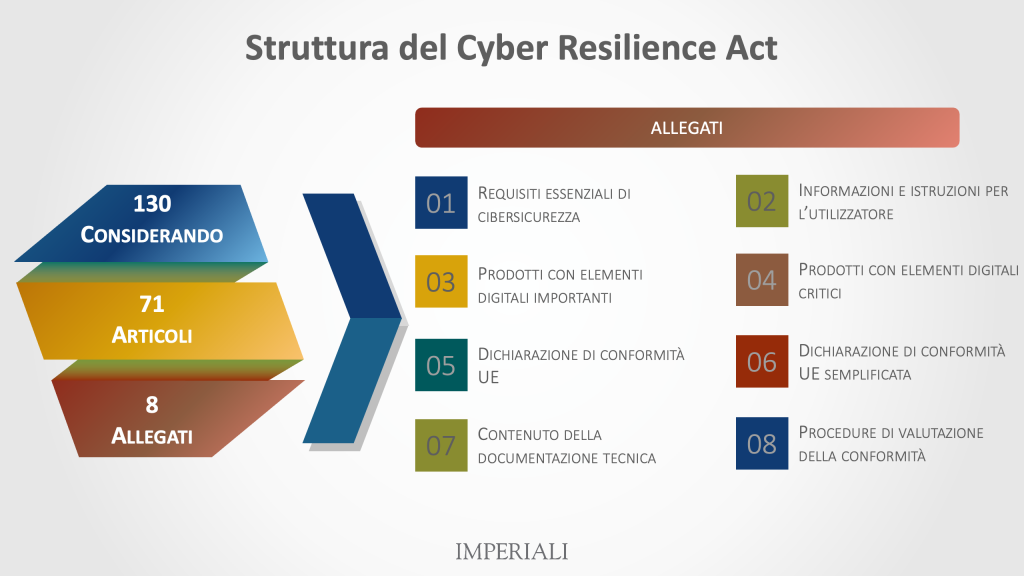
Il CRA è strutturato come segue:
- 130 Considerando
- 71 articoli
- 8 allegati.
Gli allegati trattano dei seguenti temi:
- Allegato I: Requisiti essenziali di cibersicurezza
- Allegato II: Informazioni e istruzioni per l’utilizzatore
- Allegato III: Prodotti con elementi digitali importanti
- Allegato IV: Prodotti con elementi digitali critici
- Allegato V: Dichiarazione di conformità UE
- Allegato VI: Dichiarazione di conformità UE semplificata
- Allegato VII: Contenuto della documentazione tecnica
- Allegato VIII: Procedure di valutazione della conformità.
Il CRA affronta due problemi principali:
- la bassa sicurezza dei prodotti digitali, dovuta a vulnerabilità e aggiornamenti di sicurezza insufficienti, e
- la scarsa comprensione e accesso alle informazioni da parte degli utenti, che impediscono loro di scegliere e usare prodotti sicuri.